Mengenal Cloud Agent Sandboxes, Teknologi yang Membatasi Akses AI Agent Saat Menjalankan Tugas

Perkembangan AI agent membuat kecerdasan buatan tidak lagi hanya menghasilkan teks atau menjawab pertanyaan, tetapi juga dapat dirancang untuk menjalankan kode, mengolah file, menggunakan aplikasi, dan berinteraksi dengan berbagai layanan digital. Kemampuan tersebut menghadirkan kebutuhan baru terhadap sistem pengamanan yang mampu membatasi tindakan AI. Cloud Agent Sandboxes menjadi salah satu pendekatan yang menarik karena menyediakan lingkungan terisolasi untuk menjalankan tugas dengan akses yang telah ditentukan, sehingga perkembangan teknologi agentic AI dapat tetap diimbangi dengan kontrol yang lebih terukur.
Mengenal Cara Kerja Cloud Agent Sandboxes
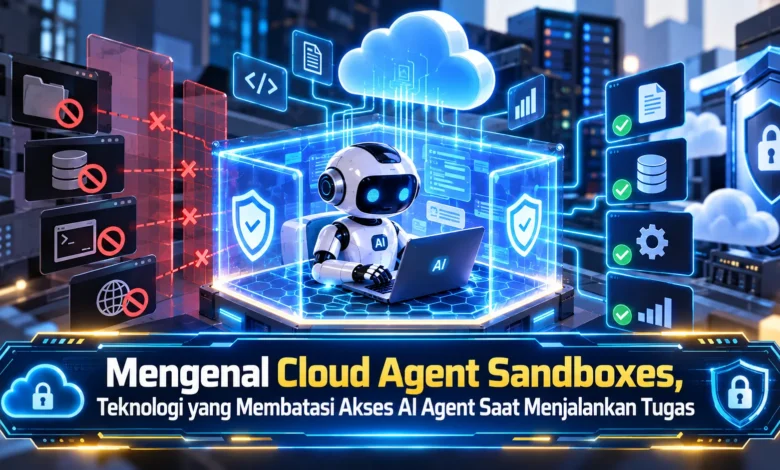
Cloud Agent Sandboxes pada dasarnya merupakan lingkungan terpisah yang dirancang agar AI agent dapat menjalankan tugas tanpa memperoleh akses bebas terhadap seluruh sistem. Saat AI agent perlu mengeksekusi program, membaca dokumen, atau memanfaatkan tools tertentu, pekerjaan tersebut dapat dijalankan melalui sandbox. Melalui mekanisme tersebut, teknologi AI dapat memperoleh akses sesuai kebutuhan tanpa mendapatkan kendali terhadap seluruh infrastruktur.
Pendekatan sandbox bukan merupakan konsep yang sepenuhnya baru karena telah digunakan dalam berbagai sistem komputasi. Namun, kemampuan agent untuk mengambil tindakan membuat lingkungan terisolasi memperoleh peran yang semakin penting. Agent berbasis AI dapat melakukan lebih banyak aktivitas dibandingkan sistem yang hanya menghasilkan teks sehingga pengaturan akses menjadi semakin penting. Pada kondisi tersebut, teknologi sandbox dapat menjadi pemisah antara aktivitas agent dan bagian sistem yang tidak perlu diakses.
Pembatasan Akses Menjadi Fungsi Utama Cloud Agent Sandboxes
Prinsip penting dalam Cloud Agent Sandboxes adalah menyediakan izin hanya untuk sumber daya yang benar benar diperlukan. Apabila agent hanya memerlukan sejumlah dokumen dan sebuah aplikasi, tidak ada kebutuhan untuk memberikan akses terhadap semua penyimpanan serta perangkat lunak lain. Pendekatan tersebut membantu mengurangi ruang tindakan yang tersedia apabila terjadi kesalahan dalam proses eksekusi.
Kontrol dapat mencakup akses jaringan, sumber daya prosesor, penggunaan memori, durasi proses, kapasitas penyimpanan, maupun jenis operasi yang diperbolehkan. Tim pengembang dapat menetapkan apakah agent boleh menggunakan jaringan eksternal, mengakses layanan tertentu, maupun hanya memproses data di dalam lingkungan terisolasi. Kemampuan mengatur akses tersebut membuat teknologi sandbox dapat dikonfigurasi berdasarkan kebutuhan serta tingkat risiko tugas.
Lingkungan Terpisah Membuat Aktivitas AI Lebih Terkontrol
AI agent dengan kemampuan mengeksekusi kode perlu dikendalikan karena proses yang dijalankan dapat menghasilkan kondisi yang tidak diperkirakan. Proses yang dijalankan dapat gagal, memakai komputasi terlalu besar, membuat data tambahan, atau melakukan tindakan yang perlu dikendalikan. Melalui eksekusi di dalam sandbox, dampak dari kesalahan dapat dibatasi pada ruang kerja yang telah disediakan.
Ruang kerja terisolasi dapat dibuat khusus untuk suatu tugas kemudian dihentikan setelah proses berakhir. Cara tersebut memungkinkan sistem menghindari penggunaan lingkungan permanen yang mempertahankan akses secara terus menerus. Pendekatan ini menjadi penting saat teknologi AI menggunakan banyak agent dengan tugas, tools, sumber daya, serta tingkat akses yang berbeda.
Cloud Agent Sandboxes Mendukung Prinsip Akses Seperlunya
Pengelolaan akses pada Cloud Agent Sandboxes dapat mengikuti prinsip bahwa setiap agent hanya memperoleh izin yang diperlukan untuk menyelesaikan pekerjaannya. Apabila AI hanya diminta menganalisis suatu file, izin dapat diberikan untuk file itu serta perangkat analisis yang relevan. Sistem tidak perlu memberikan akses menuju seluruh direktori, database, kredensial, maupun aplikasi yang tidak relevan.
Pendekatan tersebut penting karena kemampuan AI agent dapat berubah berdasarkan tools yang diberikan kepadanya. AI dengan izin membaca saja mempunyai ruang tindakan berbeda dari agent yang dapat mengedit data, mengeksekusi perintah, maupun berkomunikasi dengan sistem eksternal. Melalui pembagian hak akses, teknologi sandbox memungkinkan kontrol disesuaikan dengan jenis tindakan yang benar benar diperlukan.
Sandbox yang Baik Membutuhkan Observabilitas yang Memadai
Isolasi saja belum cukup untuk membangun lingkungan AI agent yang dapat dikelola dengan baik. Tim pengelola tetap memerlukan logging serta monitoring untuk memahami tindakan yang dijalankan agent selama proses berlangsung. Catatan mengenai operasi yang dilakukan, pemakaian komputasi, file yang diakses, dan aktivitas jaringan dapat membantu pengawasan.
Pemantauan dapat digunakan untuk mengenali tindakan yang tidak sesuai dengan aturan maupun pola penggunaan. Jika agent mendadak memakai komputasi terlalu besar atau mencoba menggunakan layanan di luar kebutuhannya, sistem dapat menerapkan pembatasan maupun penghentian proses. Perpaduan isolasi, kontrol izin, serta pemantauan dapat menciptakan pengelolaan yang lebih menyeluruh terhadap teknologi agentic AI.
Sandbox Tetap Perlu Dipadukan dengan Keamanan Berlapis
Walaupun sandbox dapat membatasi tindakan agent, teknologi ini tetap perlu menjadi bagian dari strategi keamanan yang lebih luas. Kesalahan konfigurasi, izin yang terlalu luas, kerentanan software, kredensial yang tidak dikelola dengan baik, atau koneksi eksternal yang tidak terkontrol masih dapat menimbulkan risiko. Oleh sebab itu, lingkungan sandbox perlu dilengkapi autentikasi, manajemen identitas, enkripsi informasi, pembatasan jaringan, serta kontrol keamanan lainnya.
Perlindungan data juga menjadi bagian penting karena agent dapat bekerja dengan informasi pengguna maupun data organisasi. Sistem sebaiknya memiliki aturan mengenai informasi yang boleh dibaca, diedit, dipertahankan, atau dikirim oleh agent. Pendekatan tersebut membuat keamanan teknologi AI tidak hanya berfokus pada model, tetapi juga mencakup data, tools, jaringan, identitas, dan lingkungan eksekusinya.
Kesimpulan
Perkembangan kemampuan AI agent membuat Cloud Agent Sandboxes semakin relevan sebagai teknologi untuk mengontrol eksekusi kode, akses file, penggunaan tools, dan koneksi layanan. Dengan menyediakan lingkungan terisolasi, sistem dapat membatasi sumber daya, jaringan, file, serta tindakan yang tersedia berdasarkan kebutuhan pekerjaan. Konsep ini dapat mengurangi ruang dampak ketika terjadi kesalahan sekaligus membantu menerapkan kontrol izin yang lebih terukur. Walaupun memberikan isolasi, sandbox sebaiknya tetap dipadukan dengan observabilitas, logging, autentikasi, perlindungan data, manajemen identitas, dan kontrol keamanan lainnya. Apabila diterapkan secara terukur, teknologi Cloud Agent Sandboxes berpotensi menjadi fondasi bagi AI agent yang semakin mandiri namun tetap bekerja dalam batas yang ditentukan. Pembaca juga dapat berbagi pendapat mengenai teknologi sandbox serta bentuk pengamanan yang sebaiknya diterapkan ketika AI agent memperoleh kemampuan yang semakin luas.