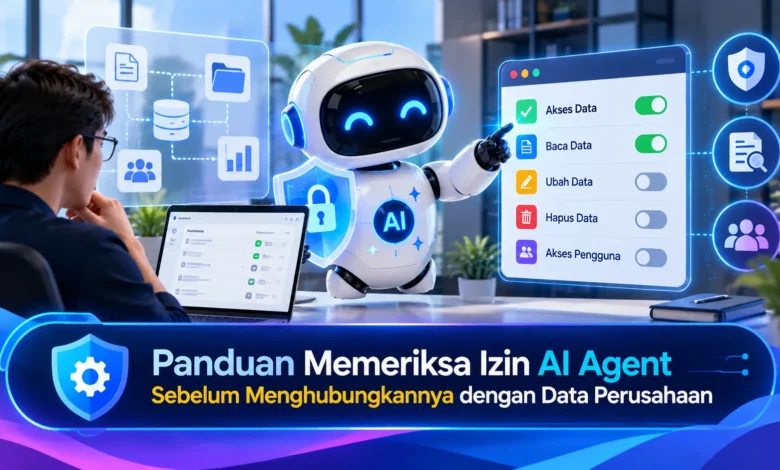
Penggunaan AI Agent dalam lingkungan bisnis semakin berkembang karena kemampuannya membantu mengelola dokumen, menganalisis informasi, dan menjalankan pekerjaan secara otomatis. Namun, sebelum menghubungkan agen kecerdasan buatan dengan email, penyimpanan cloud, database, atau aplikasi internal, perusahaan perlu memahami izin akses yang diminta. Kesalahan memberikan kewenangan dapat menyebabkan informasi sensitif terbuka, perubahan data tanpa persetujuan, hingga aktivitas yang sulit diawasi. Oleh karena itu, pemeriksaan izin menjadi langkah penting dalam penerapan TEKNOLOGI AI yang aman. Dengan memahami prinsip pembatasan akses, pengelolaan identitas, dan pemantauan aktivitas, organisasi dapat memanfaatkan otomatisasi tanpa mengabaikan perlindungan data perusahaan.
Memahami Pentingnya Pemeriksaan Izin AI Agent
Sistem AI berbasis agen merupakan perangkat lunak yang dapat menjalankan tugas melalui sejumlah tindakan. Berbeda dari chatbot yang hanya menghasilkan jawaban, AI Agent dapat berinteraksi dengan aplikasi dan layanan eksternal. Dalam aktivitas perusahaan, agen dapat memeriksa data operasional serta membantu koordinasi pekerjaan. Konektivitas antarsistem tersebut membutuhkan kewenangan yang sesuai. Apabila izin diberikan terlalu luas, agen berpotensi menjangkau data di luar tugasnya. Dengan mempertimbangkan risiko tersebut, pemeriksaan izin menjadi langkah awal penerapan AI yang bertanggung jawab.
Dalam pengelolaan keamanan informasi, terdapat prinsip least privilege atau penggunaan kewenangan paling terbatas. Konsep pengendalian tersebut berarti setiap akun atau aplikasi tidak menerima hak yang melampaui kebutuhan pekerjaannya. Misalnya, AI Agent yang digunakan untuk membaca laporan penjualan tidak otomatis membutuhkan izin menghapus dokumen. Melalui pengaturan izin minimum, perusahaan berpotensi membatasi kerusakan akibat tindakan yang tidak diinginkan. Meskipun demikian, least privilege perlu diterapkan bersama perlindungan lainnya. Pengelolaan akses yang menyeluruh membantu menjaga keseimbangan keamanan dan produktivitas.
Panduan Mengenali Hak Baca, Ubah, dan Hapus pada AI Agent
Tahap awal dalam pemeriksaan keamanan agen adalah memastikan cakupan hak akses yang akan diberikan. Ketika aplikasi meminta persetujuan melalui OAuth, izin sering dinyatakan sebagai kemampuan yang akan diberikan kepada aplikasi. Hak tersebut dapat mencakup membaca file, membuat dokumen, memperbarui informasi, atau menghapus data. Perusahaan perlu membedakan akses read-only dan akses write. Hak akses hanya baca memungkinkan pengambilan informasi tanpa kewenangan penyuntingan. Sebaliknya, izin write dapat memungkinkan perubahan isi data. Oleh karena itu, pemberian izin perlu mempertimbangkan tujuan penggunaan.
Sebagai contoh, perusahaan ingin menggunakan agen untuk membuat ringkasan laporan bulanan. Apabila pekerjaan terbatas pada analisis, organisasi dapat memilih akses read-only jika tersedia. Meski begitu, beberapa aplikasi mungkin meminta kewenangan yang lebih luas daripada kebutuhan ideal. Dalam kondisi tersebut, administrator sebaiknya membuat lingkungan data yang telah disaring. Di samping membaca daftar scope, perusahaan sebaiknya menentukan batas informasi yang boleh digunakan. Pemeriksaan tersebut membantu mencegah akses tidak sengaja.
Memeriksa Identitas Aplikasi dan Koneksi AI Agent
Selain memahami jenis izin, organisasi perlu memastikan identitas penyedia AI Agent. Perangkat lunak yang memiliki tampilan profesional masih membutuhkan pemeriksaan sebelum dihubungkan. Pemeriksaan yang sebaiknya diterapkan adalah memastikan alamat domain dan identitas pengembang. Setelah identitas dipastikan, administrator sebaiknya meninjau ketentuan penyimpanan dan penggunaan informasi. Aspek tambahan yang perlu diketahui mencakup lokasi penyimpanan data, masa retensi, dan keterlibatan subprosesor. Melalui pemeriksaan yang menyeluruh, perusahaan dapat mengambil keputusan berdasarkan risiko yang jelas.
Ketika AI Agent menggunakan konektor pihak ketiga, perusahaan juga perlu mengevaluasi setiap konektor. Untuk menggambarkan risikonya, agen yang terhubung dengan penyimpanan cloud melalui konektor mungkin menggunakan beberapa sistem dengan kebijakan berbeda. Oleh sebab itu, izin perlu dianalisis pada seluruh aplikasi yang terhubung. Organisasi juga dianjurkan membatasi penggunaan integrasi yang tidak dikenal. Selain itu, perubahan kemampuan konektor sebaiknya diperiksa sebelum diterapkan. Pengendalian rantai integrasi tersebut memperkuat tata kelola konektivitas AI.
Penerapan Kontrol Keamanan untuk Integrasi Kecerdasan Buatan
Sebelum koneksi diaktifkan, perusahaan sebaiknya menentukan pemilik dan penanggung jawab agen. Penggunaan akun bersama dapat menyulitkan penelusuran aktivitas. Untuk meningkatkan pengendalian, organisasi dapat menggunakan identitas layanan khusus. Akun layanan yang digunakan harus memiliki hak sesuai tugas. Sebagai penguatan keamanan, gunakan token akses dengan masa berlaku terbatas apabila platform mendukungnya. Berkat pengelolaan kredensial yang tepat, perusahaan dapat menelusuri tindakan berdasarkan agen. Strategi identitas yang terstruktur menjadi penting terutama bagi sistem otomatis.
Lapisan keamanan berikutnya adalah membatasi akses berdasarkan klasifikasi informasi. Dalam lingkungan bisnis terdapat dokumen publik, informasi internal, serta data rahasia. Tidak semua kategori tersebut perlu tersedia bagi AI Agent. Dalam penerapan sederhana, agen yang digunakan membantu analisis aktivitas bisnis sebaiknya hanya memperoleh dokumen sesuai kewenangan. Informasi seperti kata sandi, kunci API, identitas pelanggan, atau dokumen strategis tidak semestinya dibagikan tanpa alasan yang sah. Selain menerapkan klasifikasi, organisasi perlu menggunakan data tiruan saat menguji integrasi. Berkat pendekatan ini, kesalahan selama pengujian tidak langsung memengaruhi data operasional.
Membangun Sistem Pemantauan dan Pengendalian Otomatisasi
Setelah AI Agent terhubung, perusahaan tidak seharusnya menghentikan pemeriksaan keamanan. Setiap aktivitas penting perlu mempunyai rekaman aktivitas yang dapat diperiksa. Catatan pemantauan yang penting meliputi identitas agen, waktu akses, dan jenis tindakan. Dalam situasi nyata, apabila agen mengirim informasi ke tujuan yang tidak dikenal, administrator perlu memiliki kemampuan mendeteksi kejadian tersebut. Sistem pemantauan membantu mempercepat investigasi. Meski catatan aktivitas diperlukan, log juga perlu menghindari penyimpanan rahasia secara berlebihan.
Di samping pemantauan sistem, organisasi harus membatasi operasi dengan konsekuensi besar. Untuk menggambarkan penerapannya, penghapusan database, pengiriman data pelanggan, perubahan hak administrator, dan transaksi keuangan harus mengikuti prosedur otorisasi yang sesuai. Mekanisme konfirmasi manusia perlu diverifikasi oleh komponen yang memiliki kewenangan resmi. Hal ini membantu mengurangi dampak kesalahan penalaran. Salah satu risiko yang harus dipahami adalah prompt injection, yaitu serangan yang memanipulasi perilaku agen lewat dokumen atau halaman eksternal. Oleh sebab itu, izin perlu diperiksa pada tingkat aplikasi dan layanan tujuan. Melalui pembatasan teknis yang kuat, risiko tindakan tidak sah berpotensi dibatasi secara signifikan.
Rangkuman Strategi Melindungi Data Perusahaan dari Akses Berlebihan
Melakukan evaluasi hak akses agen kecerdasan buatan sebelum integrasi merupakan praktik utama untuk melindungi sistem organisasi. Pemeriksaan keamanan ini melibatkan pengelolaan identitas, klasifikasi data, serta pemantauan aktivitas. Pendekatan hak akses minimum menjaga penggunaan aplikasi sesuai tanggung jawab. Selain itu, audit log dan persetujuan manusia mendukung pengendalian aktivitas yang berdampak besar. Berkat tata kelola keamanan secara menyeluruh, perusahaan dapat memanfaatkan otomatisasi dengan risiko lebih terkendali.
Seiring berkembangnya TEKNOLOGI, keamanan AI Agent perlu dipandang sebagai tanggung jawab bersama. Pengembang, administrator, dan pengguna bisnis sebaiknya bekerja sama menetapkan kewenangan yang sesuai. Peninjauan izin sebelum penggunaan membantu mencegah akses berlebihan sejak awal, tetapi pengawasan berkala tetap diperlukan. Menurut Anda, apakah pengendalian akses kecerdasan buatan perlu lebih sering dibahas dalam transformasi digital? Mari berbagi pengalaman mengenai penerapan AI yang aman tentang pentingnya pengawasan manusia dalam otomatisasi.