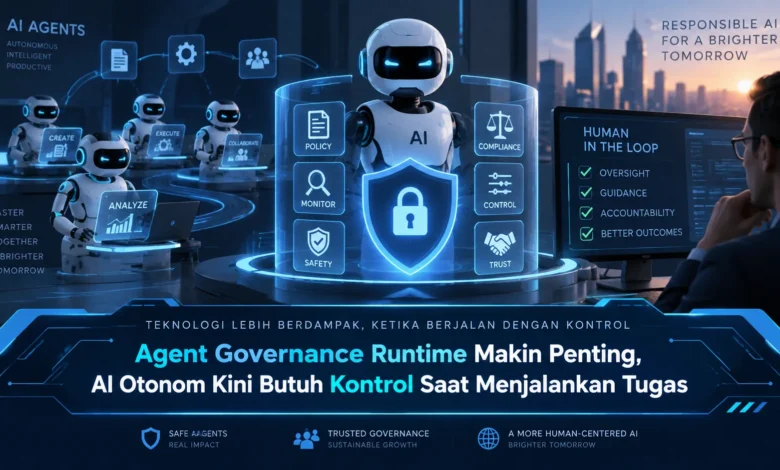
Perkembangan AI otonom membuat sistem kecerdasan buatan semakin mampu merencanakan langkah, memilih tool, mengakses data, dan menjalankan tindakan dengan intervensi manusia yang lebih sedikit. Kemampuan tersebut membawa peluang besar bagi dunia TEKNOLOGI, tetapi juga memunculkan kebutuhan terhadap kontrol yang tetap aktif ketika agent sedang bekerja. Agent Governance Runtime menjadi pendekatan penting karena pengawasan tidak hanya dilakukan sebelum AI dijalankan, tetapi juga selama proses eksekusi berlangsung sehingga tindakan agent dapat tetap berada dalam batas yang telah ditentukan.
Kontrol Runtime Semakin Penting bagi AI Agent
Agent Governance Runtime merupakan mekanisme kontrol yang tetap aktif selama AI agent melakukan pekerjaannya. Jika dibandingkan dengan kebijakan statis yang hanya diperiksa pada tahap awal, sistem governance dapat menilai permintaan agent ketika aktivitas benar benar dijalankan.
Kebutuhan tersebut semakin penting ketika AI memiliki tingkat otonomi yang lebih tinggi. AI dapat berpindah dari satu sumber data menuju layanan lainnya, sehingga aktivitas penting perlu diperiksa berdasarkan kebijakan. Dalam perkembangan TEKNOLOGI agentic, mekanisme tersebut dapat menghubungkan otomatisasi dengan tata kelola.

Permission Dinamis Membantu Membatasi Gerak AI Agent
Hak akses merupakan komponen utama ketika agent mulai berinteraksi dengan sistem lain. Hak akses permanen yang berlebihan dapat memperbesar ruang tindakan agent. Karena itu, prinsip least privilege tetap relevan untuk sistem agentic.
Governance runtime dapat membuat permission lebih kontekstual. Jika sebuah proses cukup membutuhkan permission read, maka hak modifikasi dapat tetap ditutup. Ketika tugas berubah dan membutuhkan kemampuan tambahan, sistem dapat mengevaluasi konteks terlebih dahulu.
Pembatasan Tool Membuat Agent Lebih Terkendali
Sistem AI otonom dapat memiliki akses terhadap beragam aplikasi dan API. Integrasi yang tersedia bisa mencakup database, email, API, dokumen, dan sistem perusahaan. Semakin luas daftar tool yang dapat dipanggil, permukaan akses menjadi semakin besar.
Pendekatan yang lebih aman adalah menentukan tool berdasarkan fungsi agent. Agent yang hanya melakukan analisis tidak harus memiliki akses untuk memodifikasi resource kritis. Sistem governance dapat melakukan validasi ketika agent hendak memanggil fungsi tertentu, sehingga TEKNOLOGI AI dapat digunakan secara lebih terkendali.
Policy Engine Membuat Keputusan Saat Agent Bekerja
Policy engine dapat digunakan untuk menentukan apakah tindakan agent boleh diteruskan. Setiap tool call atau akses data dapat dievaluasi berdasarkan policy yang berlaku. Evaluasi dapat menggunakan konteks seperti identitas, permission, sumber data, serta tindakan yang diminta.
Ketika aktivitas dinilai berada dalam batas yang diperbolehkan, operasi dapat dijalankan tanpa intervensi tambahan. Sebaliknya, aktivitas dengan risiko lebih tinggi dapat dibatasi. Model tersebut membuat kebijakan tidak hanya menjadi dokumen atau konfigurasi pasif sehingga kontrol hadir ketika agent benar benar melakukan tindakan.
Human in the Loop Menjadi Pengaman Tambahan
AI yang mampu bekerja mandiri tidak harus memperoleh kebebasan pada setiap jenis tindakan. Aktivitas dengan dampak rendah dapat dijalankan secara otomatis, sedangkan aktivitas kritis dapat dihentikan sementara sampai memperoleh persetujuan.
Sebagai contoh, AI dapat menganalisis informasi tanpa approval tetapi harus meminta konfirmasi sebelum melakukan perubahan penting. Model persetujuan kontekstual tersebut membantu memberikan keseimbangan antara otonomi AI dan pengawasan. Dengan demikian, otomatisasi dapat berkembang tanpa menghilangkan mekanisme pertanggungjawaban.
Logging Membantu Memahami Setiap Tindakan Agent
Pengawasan AI tidak cukup hanya dengan membatasi akses. Setiap operasi penting sebaiknya meninggalkan jejak yang dapat diperiksa. Rekaman aktivitas dapat mencakup siapa yang menjalankan proses, apa yang diakses, dan bagaimana hasilnya.
Visibilitas runtime memungkinkan administrator melihat pola aktivitas agent. Apabila sistem menjalankan rangkaian tindakan yang berbeda dari perilaku normal, aktivitas tersebut dapat ditandai untuk pemeriksaan. Kemampuan tersebut menjadi komponen utama dalam pengembangan TEKNOLOGI otonom yang dapat dipertanggungjawabkan.
AI yang Semakin Mandiri Membutuhkan Kontrol yang Semakin Adaptif
Seiring AI mampu menyelesaikan rangkaian tugas yang semakin kompleks, sistem pengawasan perlu berkembang mengikuti kemampuan agent. Permission statis saja mungkin tidak cukup untuk menghadapi kondisi yang berubah. Karena itu, governance real time dapat menjadi fondasi bagi penerapan agent yang lebih luas.
Integrasi antara policy engine, permission kontekstual, tool control, observability, audit trail, dan human approval dapat memberikan kerangka pengawasan yang mengikuti aktivitas agent. Bagi perkembangan TEKNOLOGI, governance runtime dapat memungkinkan otonomi berkembang tanpa menghilangkan batas keamanan.
Rangkuman Akhir
Kebutuhan terhadap Agent Governance Runtime meningkat ketika AI mulai memiliki otonomi yang lebih besar dalam menjalankan berbagai aktivitas. Dengan menggabungkan least privilege, permission kontekstual, pembatasan tool, policy enforcement, observability, dan human approval, AI dapat memperoleh otonomi yang lebih besar dengan batas keamanan yang tetap jelas. Seiring kemajuan TEKNOLOGI agentic, kemampuan mengendalikan AI ketika sedang bekerja dapat menjadi sama pentingnya dengan kemampuan AI itu sendiri. Sampaikan pendapat Anda tentang batas yang sebaiknya diberikan kepada AI agent agar diskusi tentang keseimbangan antara otonomi dan kontrol semakin bermanfaat.


