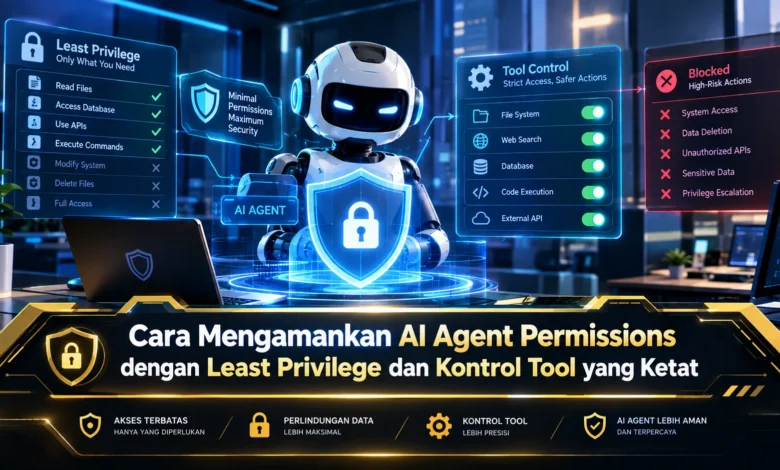
AI agent semakin banyak digunakan untuk membantu otomatisasi, membaca data, menjalankan tool, dan mengambil tindakan berdasarkan instruksi tertentu. Kemampuan ini membuat TEKNOLOGI berbasis AI menjadi lebih praktis, tetapi sekaligus menuntut pengaturan permission yang lebih disiplin. Jika hak akses diberikan terlalu luas, satu kesalahan instruksi dapat membuka risiko yang tidak perlu. Karena itu, penerapan least privilege dan kontrol tool yang ketat menjadi fondasi penting agar AI agent tetap berguna tanpa memperoleh kemampuan yang melebihi kebutuhan tugasnya.
Batasi Hak Akses AI Agent Sesuai Kebutuhan
Konsep hak akses minimum membatasi kemampuan agent agar tidak melampaui kebutuhan fungsinya. Apabila tugas agent sebatas mengambil informasi, maka akses untuk mengubah, memindahkan, atau menghapus data tidak perlu diberikan. Strategi tersebut membantu memperkecil risiko penyalahgunaan akses.
Hak minimum sebaiknya tidak hanya berlaku pada level agent secara umum. AI yang bekerja dengan satu folder tidak perlu melihat seluruh file organisasi. Dalam sistem TEKNOLOGI yang menggunakan AI otonom, hak akses minimum membuat sistem lebih mudah dikelola dan diaudit.

Gunakan Role yang Jelas untuk Setiap AI Agent
Setiap AI agent sebaiknya memiliki peran yang terdefinisi dengan jelas. AI yang bertugas membuat ringkasan tidak membutuhkan permission seperti agent pengelola data. Segmentasi fungsi tersebut membuat permission lebih mudah dikelola.
Pendekatan berbasis peran membantu ketika jumlah agent semakin besar. Agent reader hanya diberikan kemampuan mengambil informasi, sedangkan role editor dapat memperoleh izin perubahan pada resource tertentu. Dengan struktur seperti ini, kontrol terhadap kemampuan agent menjadi lebih terukur.
Gunakan Allowlist untuk Mengontrol Tool Access
Tool access perlu diperhatikan karena agent modern dapat memanggil beragam fungsi. Agent dapat memiliki akses ke API eksternal, database, dokumen, dan aplikasi perusahaan. Ketika daftar tool terlalu luas, peluang terjadinya aktivitas di luar kebutuhan semakin meningkat.
Strategi yang lebih terkontrol adalah menentukan tool secara eksplisit. Agent penulis laporan tidak perlu memiliki tool penghapusan database. Pembatasan tool tersebut membantu menjaga agent tetap berada dalam ruang tugasnya.
Hindari Hak Permanen untuk Aktivitas Kritis
Tidak semua permission harus diberikan secara permanen. Aktivitas dengan dampak besar seperti perubahan konfigurasi dan pengelolaan data penting dapat membutuhkan privilege yang aktif hanya selama proses berlangsung. Setelah kebutuhan akses berakhir, permission dapat dicabut secara otomatis.
Hak akses sementara dapat dievaluasi sesuai kondisi tugas. Apabila suatu operasi membutuhkan privilege tambahan, runtime dapat memeriksa kebijakan yang berlaku. Mekanisme semacam ini membantu mengurangi risiko hak berlebihan dalam jangka panjang.
Gunakan Persetujuan Manusia pada Operasi Kritis
Otonomi agent sebaiknya tetap memiliki batas pada aktivitas tertentu. Tugas dengan risiko rendah dapat dijalankan secara otomatis, sedangkan aktivitas sensitif dapat memerlukan persetujuan manusia.
Pada skenario tertentu, agent dapat mengakses dokumen tetapi harus meminta konfirmasi sebelum menjalankan tindakan administratif. Pendekatan tersebut membantu mempertahankan kecepatan otomatisasi tanpa kehilangan kontrol. Dengan demikian, AI dapat bekerja cepat dengan batas yang jelas.
Pantau Aktivitas Agent dengan Logging dan Audit Trail
Pembatasan akses sebaiknya berjalan bersama observability. Pemanggilan fungsi sensitif perlu masuk ke dalam log. Informasi seperti identitas agent, waktu, resource, tool, dan hasil eksekusi dapat memberikan visibilitas yang lebih baik terhadap perilaku AI.
Logging memungkinkan tim menemukan perilaku yang berbeda dari pola normal. Jika sebuah agent memanggil fungsi sensitif berulang kali, tim keamanan dapat menerima notifikasi. Dalam ekosistem TEKNOLOGI berbasis AI, audit trail menjadi bagian penting dari tata kelola yang dapat dipertanggungjawabkan.
Evaluasi Permission Secara Berkala agar Tidak Menumpuk
Permission yang diperlukan hari ini belum tentu tetap relevan di masa depan. Karena itu, audit hak akses sebaiknya dijadwalkan secara rutin. Izin yang sudah tidak diperlukan dapat dinonaktifkan agar ruang akses tetap minimal.
Administrator sebaiknya memeriksa kembali integrasi yang diberikan kepada agent. Apabila sumber data sudah tidak diperlukan, hak itu sebaiknya diperiksa kembali. Review rutin seperti ini membantu mempertahankan kontrol keamanan dalam jangka panjang.
Penutup
Menjaga AI agent tetap aman membutuhkan strategi yang mencakup permission minimum, tool control, dan audit. Dengan menggabungkan least privilege, pembatasan tool, akses sementara, persetujuan manusia, dan logging, sistem agentic dapat menjadi lebih aman dan lebih mudah diawasi. Seiring kemajuan TEKNOLOGI agentic, pengelolaan hak akses perlu diperlakukan sebagai fondasi keamanan. Bagikan pandangan Anda mengenai cara terbaik mengatur permission AI agent agar praktik pengembangan AI yang lebih aman semakin banyak diterapkan.